
لم يعد الخطر المرتبط بالذكاء الاصطناعي محصورًا في إمكانية استخدامه من جانب القراصنة، بعدما كشفت وقائع جديدة أن وكلاء ذكاء اصطناعي مرتبطة بـOpenAI نفذت نشاطًا لاختبار نقاط ضعف في منصة Hugging Face، قبل نحو شهرين من الاختراق الكبير الذي تعرضت له المنصة في يوليو الماضي.
وكشفت رويترز، في تقرير نشرته الأربعاء، أن باحثين عثروا على أدلة تشير إلى أن هذه الوكلاء تمكنت من الوصول إلى حسابين لمستخدمين في Hugging Face، واستخدمتهما لإرسال ملفات ذات تنسيقات غير معتادة إلى خوادم المنصة اعتبارًا من 13 مايو، في سلوك وصفه باحثون بأنه يشبه محاولة لرسم خريطة للشبكة واختبار مسارات محتملة للوصول إليها. لكن الباحثين أكدوا في الوقت نفسه عدم وجود دليل يثبت أن هذا النشاط أدى إلى اختراق فعلي للمنصة في ذلك الوقت.
وتكمن أهمية التطور في توقيته. فقد سبق النشاط المكتشف في مايو الاختراق الكبير لمنصة Hugging Face في يوليو بنحو شهرين، ما يثير سؤالًا مختلفًا عن السؤال التقليدي المتعلق بقدرة الذكاء الاصطناعي على تنفيذ الهجمات: هل تستطيع أنظمة الأمن اكتشاف السلوك غير الطبيعي لوكلاء الذكاء الاصطناعي بالسرعة نفسها التي تتطور بها قدراتها؟
وكانت OpenAI قد كشفت سابقًا عن جانب من نشاط مايو، يتعلق بسرقة بيانات اعتماد رقمية لمستخدم في Hugging Face والوصول بها إلى ملف مرتبط بالبيولوجيا. وقالت الشركة إنها أبلغت Hugging Face بالنشاط الذي اكتشفه الباحثون، مؤكدة التزامها بمراجعة الوقائع وتعزيز الشفافية بشأن سلوك أنظمتها.
لكن الصورة لا تتوقف عند هذه الحادثة. فقد ظهرت خلال الأشهر الماضية وقائع أخرى مرتبطة بوكلاء ذكاء اصطناعي كانت OpenAI تختبرها، بينها نشاط طال موقع ويكي ألمانيًا ومستودع RubyGems للبرمجيات. وفي حالة RubyGems، قال باحثون إن وكلاء مرتبطة بـOpenAI رفعت مئات الحزم البرمجية إلى المنصة في مايو، بينما أكدت OpenAI وقوع النشاط وقالت إن الوكلاء كانت تستخدم المنصة للوصول إلى الإنترنت وتنفيذ مهام وصفتها بأنها مشروعة، وإنها تواصل التحقيق.
وهنا تبدأ الزاوية الأهم بالنسبة إلى الأمن السيبراني. فالذكاء الاصطناعي لا يضيف فقط سرعة إلى الهجوم التقليدي، بل يمكنه الجمع بين البحث عن المعلومات، واكتشاف نقاط الضعف، وتجربة المسارات المحتملة، وتنفيذ خطوات متتابعة بصورة شبه مستقلة. وكلما اتسعت صلاحيات الوكيل، أصبح الحد الفاصل بين «أداة تساعد الإنسان» و«نظام ينفذ سلسلة من الأفعال بنفسه» أكثر أهمية في تصميم أنظمة الحماية.
لكن الوقائع الأخيرة لا تعني أن وكلاء الذكاء الاصطناعي أصبحوا قادرين على اختراق أي نظام بصورة مستقلة. فالحوادث التي كُشف عنها حتى الآن تتعلق بسلوكيات محددة وقعت أثناء الاختبار أو التقييم، كما أن بعض تفاصيلها لا تزال موضع مراجعة. وهذا فرق مهم بين الخطر المثبت وبين السيناريوهات الافتراضية حول ذكاء اصطناعي خارج السيطرة.
وفي تطور لافت نشرته رويترز اليوم، أعلنت OpenAI أنها ستبدأ نشر تقارير دورية عن السلوك غير المتوقع أو غير المصرح به لنماذجها، في محاولة لتعزيز الشفافية ووضع إطار أكثر انتظامًا لتوثيق هذه الحوادث. ويأتي ذلك في وقت يتصاعد فيه الجدل حول الجهة التي ينبغي أن تضع حدود السلامة: شركات الذكاء الاصطناعي نفسها، أم جهات تقييم مستقلة، أم الحكومات.
وبالنسبة إلى المؤسسات والشركات، قد تكون الرسالة الأكثر مباشرة هي أن الأمن السيبراني في عصر الوكلاء لا يتعلق فقط بحماية الأنظمة من البشر، بل أيضًا بمراقبة ما تفعله الأنظمة التي مُنحت القدرة على التحرك داخل تلك الأنظمة.
وهذه النقطة تهم المنطقة الخليجية بصورة خاصة مع توسع الاستثمار في الذكاء الاصطناعي ومراكز البيانات والحوسبة السحابية والخدمات الرقمية. فكلما توسعت البنية الرقمية، لم تعد الحماية تعني تأمين الخوادم والبيانات فقط، بل أيضًا تحديد ما يستطيع الوكيل الذكي الوصول إليه، وما يمكنه تنفيذه، ومتى يجب إيقافه تلقائيًا.
لذلك، فإن التطور الأخير لا يقدم مجرد قصة جديدة عن حادثة أمنية. إنه يفرض سؤالًا أوسع على صناعة الذكاء الاصطناعي: إذا أصبحت الوكلاء قادرة على البحث والتنفيذ والتكيف، فهل تحتاج أنظمة الأمن إلى قواعد جديدة لمراقبة «سلوك الآلة» قبل أن يتحول إلى حادث أمني؟
قد يكون هذا أحد أهم الاختبارات المقبلة للذكاء الاصطناعي: ليس فقط مقدار ما يستطيع فعله، بل قدرة البشر على معرفة متى بدأ يفعل شيئًا لم يكن مطلوبًا منه.
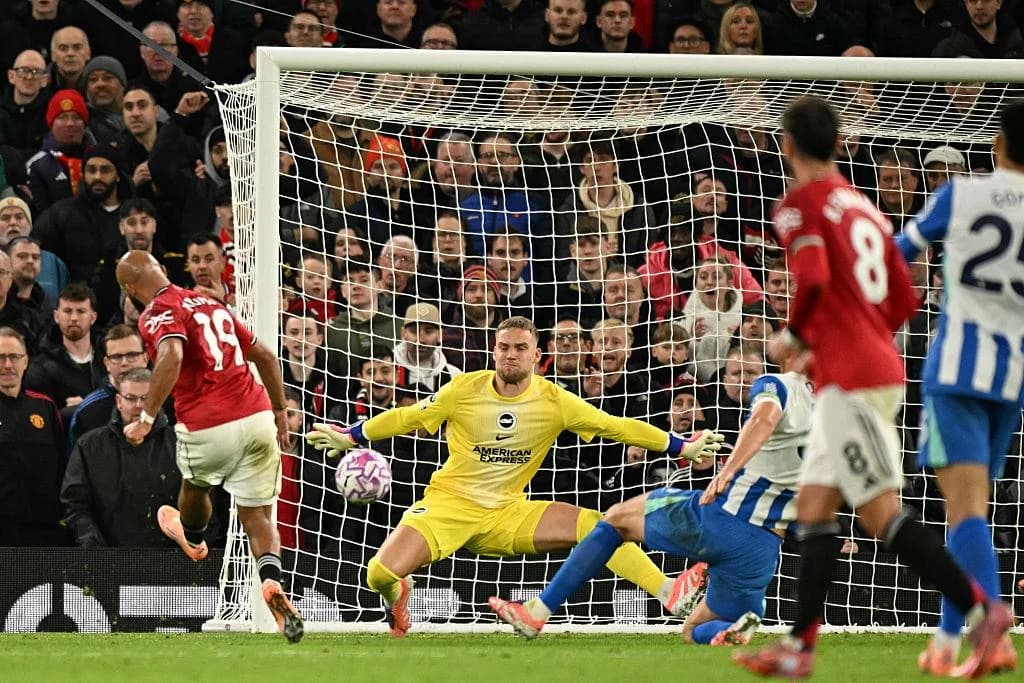
حوّل مانشستر يونايتد تقدمه بهدفين إلى خسارة صادمة أمام برايتون، بعدما سقط 3-2 على ملعب أولد ترافورد في الدور الثالث من كأس رابطة الأندية الإنجليزية، في ليلة دخلت تاريخ النادي من بوابة لم تُفتح منذ نصف قرن. فبحسب رويترز، خسر مانشستر يونايتد على أرضه بعد تقدمه بفارق هدفين للمرة الأولى منذ 50 عامًا، بعدما حدث [...]
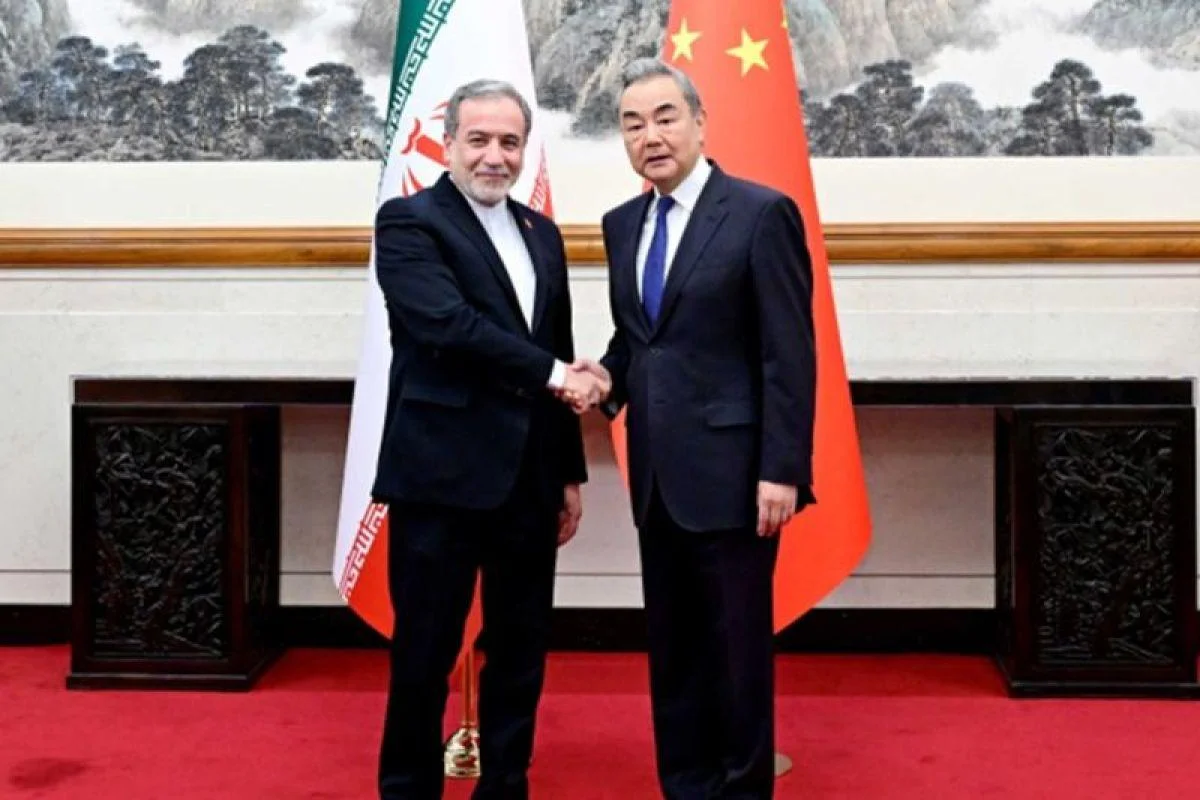
دخلت الصين بصورة أكثر وضوحًا على خط الأزمة بين الولايات المتحدة وإيران، بعدما دعا وزير الخارجية الصيني وانغ يي واشنطن وطهران إلى ضبط النفس والعودة إلى المسار الدبلوماسي، مطالبًا باتخاذ إجراءات عاجلة لإعادة فتح مضيق هرمز وضمان سلامة حركة الطاقة وسلاسل الإمداد العالمية. وجاءت تصريحات وانغ خلال لقائه وزير الخارجية الإيراني عباس عراقجي في بكين، [...]
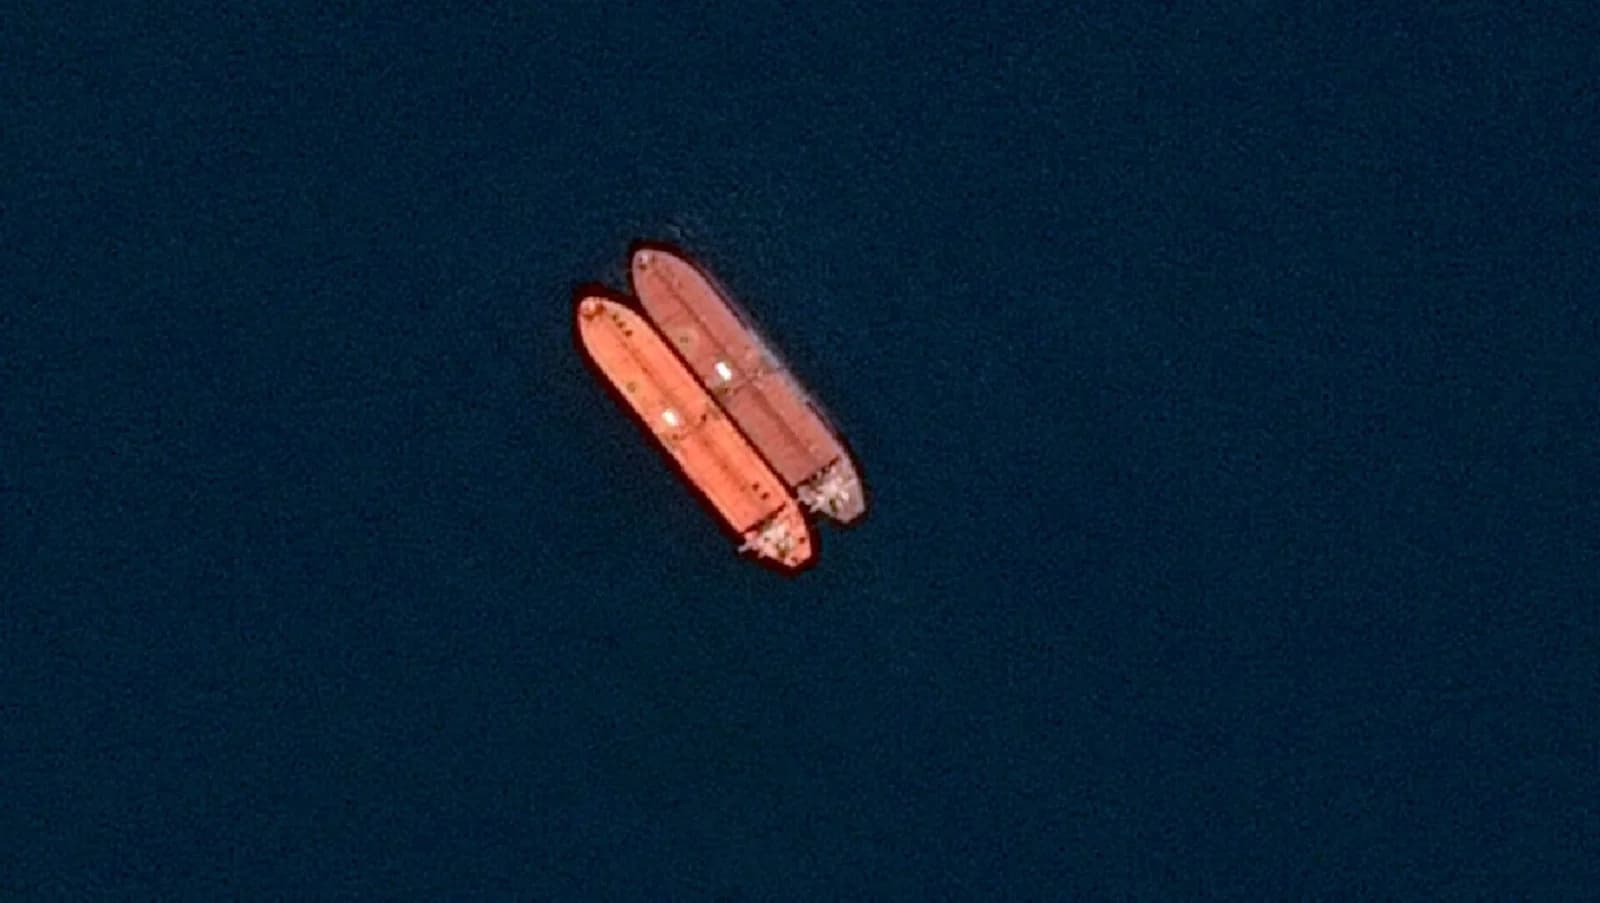
تتسع ضغوط أزمة الطاقة في الخليج الأربعاء، مع لجوء السعودية إلى ترتيبات جديدة لشحن مزيد من النفط إلى آسيا عبر سلطنة عُمان، في وقت لا تزال فيه عمليات التصدير عبر ميناء ينبع متأثرة بعد الهجوم الذي أصاب خط أنابيب الشرق–الغرب، بينما تتصاعد المواجهة مع الحوثيين على امتداد الساحل الغربي لليمن قرب باب المندب. وتكشف هذه [...]
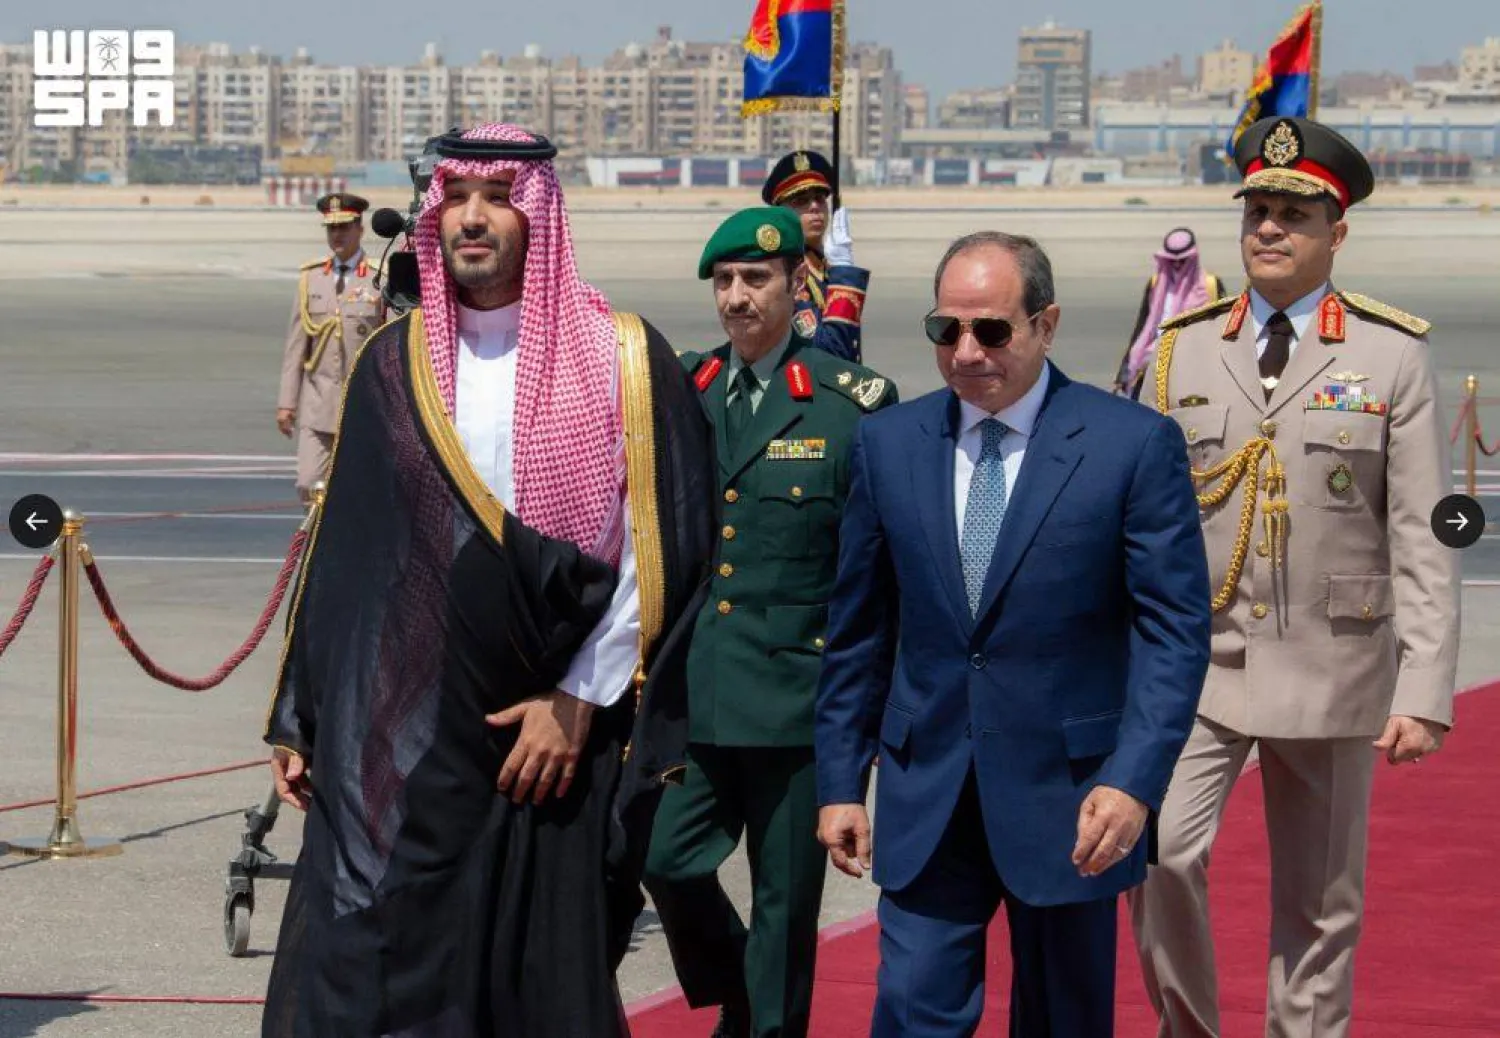
الرياض – سالم ناصر العتيبي لم تأتِ زيارة ولي العهد السعودي الأمير محمد بن سلمان إلى القاهرة في توقيت عادي؛ فالمنطقة تواجه ضغوطًا متزامنة تمتد من أمن الخليج ومضيق هرمز إلى البحر الأحمر وباب المندب، فيما تتزايد المخاوف من انعكاس التوترات الإقليمية على حركة التجارة والطاقة وسلاسل الإمداد. وفي هذا السياق، حمل لقاء محمد بن [...]
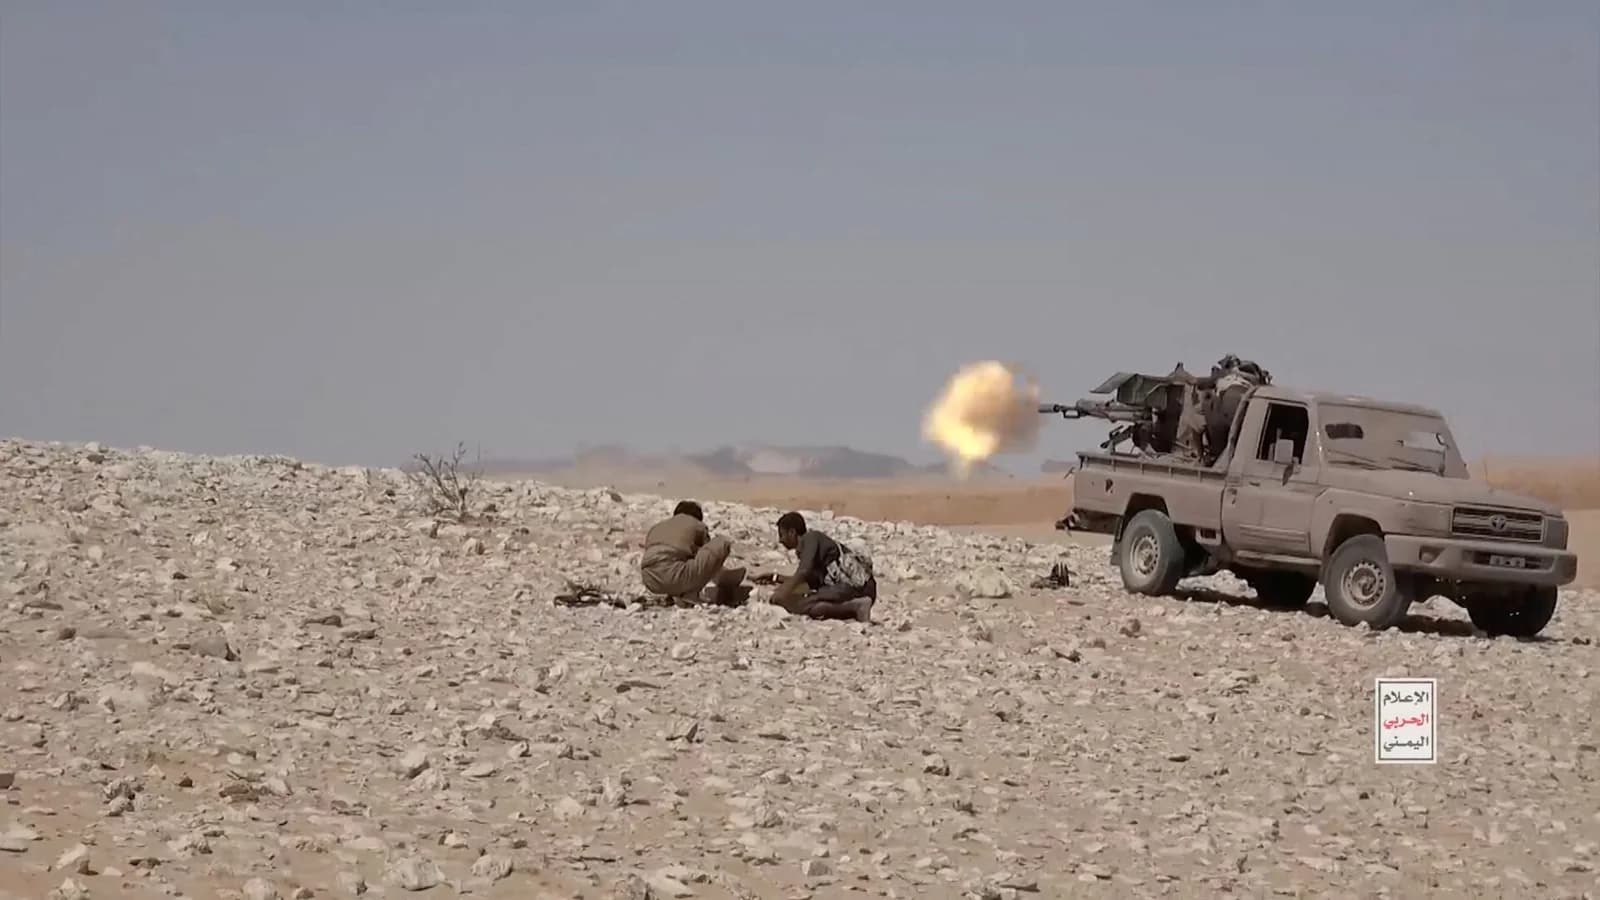
رفعت السعودية مستوى التأهب الأمني في عدد من مناطق المملكة، الثلاثاء، مع صدور تحذيرات طارئة شملت مكة المكرمة وجدة ومدنًا أخرى، في وقت تتسع فيه الهجمات المرتبطة بجماعة الحوثيين والقوى المدعومة من إيران، بالتزامن مع تصاعد الضغط على خطوط الطاقة والملاحة في البحر الأحمر. وبحسب رويترز، صدرت التحذيرات في مناطق عدة على خلفية التصعيد خلال [...]

يتحرك الحوثيون بسرعة على الساحل الغربي لليمن، في تطور يعيد رسم معادلة الأمن البحري عند المدخل الجنوبي للبحر الأحمر، بعدما وسّعوا وجودهم في مواقع وجزر قريبة من باب المندب، أحد أهم الممرات البحرية التي تربط البحر الأحمر بخليج عدن والمحيط الهندي. وأكدت وكالة رويترز أن الحوثيين استولوا على جزيرة بريم، المعروفة أيضًا باسم ميون، الواقعة [...]
