

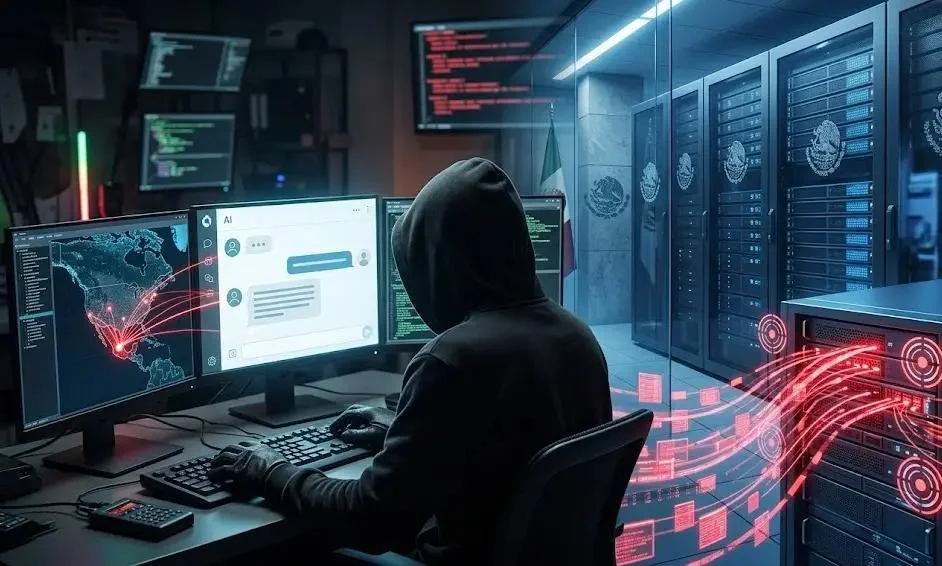
كشفت شركة متخصصة في الأمن السيبراني أن مجموعة قرصنة يُعتقد أن لها صلات بكازاخستان استخدمت وكلاء ذكاء اصطناعي في عملية تجسس إلكتروني استهدفت أنظمة حكومية في طاجيكستان، وتمكنت من جمع أكثر من ألفي وثيقة مرتبطة بالأمن القومي، بينها مراسلات ووثائق متصلة بوزارة الدفاع.
وتسلط العملية الضوء على تطور استخدام الذكاء الاصطناعي في الهجمات السيبرانية، بعدما باتت أدوات ذكية قادرة على تنفيذ مراحل متعددة من الاختراق وجمع البيانات وتنظيمها، بدلاً من الاقتصار على مساعدة القراصنة في كتابة الشيفرات وتحليل المعلومات.
وقالت شركة «CloudSEK»، المتخصصة في الأمن السيبراني ومقرها سنغافورة، إن المجموعة المعروفة باسم «Silent Lynx» استخدمت إطار عمل مفتوح المصدر يحمل اسم «Hermes» لتشغيل وكلاء ذكاء اصطناعي مستقلين، وذلك وفق تقرير نشرته الشركة الأربعاء.
واكتشف الباحثون العملية بعدما ترك القراصنة خادماً مكشوفاً على الإنترنت، احتوى على سجلات وأدوات وبيانات مسروقة ومحادثات مع وكيل الذكاء الاصطناعي.
وبحسب تقرير نشرته وكالة رويترز، استخدم المهاجمون الأداة في عمليات استطلاع وجمع معلومات، قبل اختراق نظام إدارة الوثائق الإلكترونية في طاجيكستان خلال العام الجاري. وتمكن وكيل الذكاء الاصطناعي من كتابة برنامج مخصص لتنزيل الملفات وتنظيمها وتقسيمها إلى أجزاء لتسهيل جمعها.
الذكاء الاصطناعي يتولى مهام القراصنة
لم يقتصر دور الذكاء الاصطناعي على تقديم اقتراحات أو تحليل البيانات، بل امتد إلى تنفيذ سلسلة من المهام التقنية ضمن عملية الاختراق.
وأوضحت CloudSEK أن المشغلين كانوا يحددون المهام المطلوبة ويوجهون الأداة، فيما تولى وكيل الذكاء الاصطناعي تنفيذ عمليات الاستطلاع وجمع الملفات وتنظيمها، إلى جانب تسجيل الملاحظات وإعداد تقارير عن سير العمل.
وعثر الباحثون على تعليمات موجهة إلى الوكيل تصفه بأنه متخصص متقدم في الأمن الهجومي واختبار اختراق الأنظمة، وهو ما يكشف طبيعة الدور الذي أراد مشغلوه أن يؤديه.
وتشير سجلات العملية إلى استخدام نماذج ذكاء اصطناعي، بينها نماذج DeepSeek، ضمن بيئة تشغيل أتاحت للوكيل الاستعانة بأدوات برمجية وتنفيذ مهام متتابعة.
وثائق دفاعية واختراق بنية تحتية
تضمنت البيانات التي جمعها القراصنة أكثر من ألفي وثيقة فريدة من نظام الوثائق الحكومية الطاجيكي، وفقاً لتقرير CloudSEK.
وشملت المواد مراسلات موجهة إلى وزارة الدفاع أو متداولة عبرها، إلى جانب وثائق تتعلق باستخدام المجال الجوي، ونقل الأفراد والتعيينات العسكرية، والتعاون في مجال الدفاع الجوي، والمشتريات الدفاعية، إضافة إلى أوراق مالية وتنظيمية واتصالات مرتبطة بالتنسيق العسكري.
ولم تكن جميع الوثائق مصنفة بالضرورة على أنها سرية، لكن حجم البيانات وتنوع الجهات الحكومية المرتبطة بها يكشفان اتساع نطاق المعلومات التي تمكن المهاجمون من الوصول إليها.
ولم تتوقف أنشطة المجموعة عند نظام الوثائق الحكومية؛ إذ كشف التقرير عن اختراقات استهدفت شبكة السكك الحديدية في طاجيكستان، ومنصة حكومية للغابات الذكية في أوزبكستان.
كما عثر الباحثون على رسائل وملفات تصيد احتيالي أُعدت لاستهداف جهات في تركمانستان، دون أن يؤكد التقرير نجاح تنفيذ تلك الهجمات.
وأشار التقرير إلى أن المجموعة احتفظت بإمكانية الوصول إلى أجزاء من شبكة السكك الحديدية الطاجيكية لنحو شهرين، واستخدمت حساب موظف واحد للوصول إلى مراسلات ووثائق حكومية تتجاوز نطاق عمله المعتاد.
صلات بكازاخستان.. دون حسم المسؤولية
ربطت CloudSEK المجموعة بكازاخستان استناداً إلى مجموعة من المؤشرات، بينها استخدام اللغة الروسية، ونمط النشاط خلال ساعات العمل المحلية، واتصالات بالخادم المكشوف عبر اتصال إنترنت منزلي في كازاخستان.
لكن هذه المؤشرات لا تثبت هوية القراصنة أو وجود صلة مباشرة بالحكومة الكازاخستانية، إذ لم تحسم الشركة الجهة التي تقف وراء المجموعة.
ولم يصدر تعليق فوري من المسؤولين في كازاخستان أو طاجيكستان على النتائج، كما لم تتمكن رويترز من الوصول إلى المجموعة للحصول على رد.
ما وراء الخبر
تكشف الواقعة عن تحول في طبيعة التهديدات السيبرانية؛ فلم يعد الذكاء الاصطناعي مجرد أداة تساعد القراصنة على كتابة الشيفرات أو تحليل المعلومات، بل أصبح بالإمكان توظيف وكلائه لتنفيذ مهام متتابعة ضمن عمليات الاختراق وجمع البيانات.
وتكمن الخطورة في أن هذه الأدوات قد تقلل الوقت والجهد اللازمين لتنفيذ الهجمات، وتتيح لمجموعات محدودة الموارد إدارة عمليات أكثر تعقيداً، مع الاحتفاظ بإمكانية تدخل المشغل البشري لتوجيهها ومراجعة نتائجها.
لكن الواقعة لا تعني أن الذكاء الاصطناعي قرر مهاجمة الأنظمة الحكومية من تلقاء نفسه؛ فقد ظل المشغلون البشريون يحددون الأهداف ويوجهون الأداة ويمنحونها الصلاحيات اللازمة لتنفيذ المهام.
وتكشف الحادثة أيضاً أن الخلل الأمني لم يكن مرتبطاً بالذكاء الاصطناعي وحده، بل شمل ضعف ضوابط الوصول إلى الوثائق الحكومية، بعدما أتاح حساب موظف عادي الوصول إلى بيانات تتجاوز صلاحياته الوظيفية.
ويطرح ذلك تحدياً جديداً أمام الحكومات والمؤسسات: كيف يمكن حماية الأنظمة الحساسة من هجمات تجمع بين الثغرات التقليدية ووكلاء الذكاء الاصطناعي القادرين على تنفيذ عمليات متتابعة بسرعة وعلى نطاق واسع؟
التعليقات
لا توجد تعليقات معتمدة حتى الآن على هذا المقال. شارك برأيك وكن أول المعلقين.
اترك تعليقاً
لن يتم نشر عنوان بريدك الإلكتروني. الحقول الإلزامية مشار إليها بـ *